Tahukah Anda, 94 persen bisnis kecil dan menengah di dunia mengalami serangan siber dalam setahun terakhir? Angka ini menunjukkan bahwa keamanan data menjadi tantangan bagi semua bisnis di Indonesia, bukan hanya perusahaan besar.
Kami memahami bahwa reputasi dan kepercayaan pelanggan menjadi prioritas utama Anda. Ransomware dan phishing dapat menghentikan produktivitas serta merusak aset berharga perusahaan dalam sekejap.
Karena itu, kami menyusun panduan praktis untuk membantu Anda memperkuat pertahanan sistem. Pelajari berbagai praktik terbaik keamanan siber untuk melindungi aset digital dari risiko yang terus berkembang.
Langkah strategis kami dimulai dengan penilaian risiko dan pengamanan akses karyawan. Langkah ini melindungi informasi sensitif, menjaga keamanan data, dan mendukung kelangsungan bisnis saat tantangan digital makin kompleks.
Poin Kunci
- Sebanyak 94 persen bisnis kecil dan menengah menjadi target serangan siber dalam setahun terakhir.
- Melindungi informasi perusahaan sangat krusial untuk menjaga kepercayaan pelanggan dan reputasi bisnis.
- Pendekatan sistematis dimulai dari penilaian risiko hingga pengamanan perangkat serta akses karyawan.
- Penerapan praktik terbaik secara konsisten membantu meminimalisir dampak serangan ransomware dan phishing.
- Ketahanan operasional yang baik menjadi kunci utama dalam menghadapi ancaman siber yang terus berubah.
Start With a Clear Data Security Risk Assessment
Kita tidak bisa melindungi apa yang tidak kita ketahui. Karena itu, penilaian risiko menjadi fondasi strategi keamanan siber. Langkah pertama ialah menginventarisasi semua aset digital perusahaan. Aset itu mencakup data sensitif, perangkat keras, aplikasi, akun pengguna, dan sistem pemasok pihak ketiga.
Setelah inventarisasi, kita perlu menilai ancaman yang mungkin menyerang bisnis. Kita harus menganalisis ancaman seperti phishing, serangan ransomware, kebocoran data, dan akses tidak sah orang dalam. Kita juga wajib memeriksa kelemahan perangkat lunak yang dapat menjadi celah masuk peretas.
Lanskap ancaman terus berubah seiring perkembangan teknologi. Karena itu, kami menyarankan bisnis melakukan penilaian ulang setidaknya setahun sekali agar pertahanannya tetap relevan. Hasilnya membantu menentukan prioritas investasi, menyusun kebijakan internal, dan merancang rencana mitigasi terukur.
“Keamanan bukanlah sebuah produk, melainkan sebuah proses yang harus terus diperbarui agar tetap efektif menghadapi tantangan masa depan.”
Berikut ringkasan kategori ancaman yang perlu kita evaluasi berkala untuk menjaga integritas sistem bisnis.
| Kategori Ancaman | Tingkat Risiko | Dampak Bisnis |
|---|---|---|
| Serangan Phishing | Tinggi | Pencurian kredensial |
| Kebocoran Data | Sangat Tinggi | Kerugian reputasi |
| Kelemahan Perangkat Lunak | Sedang | Gangguan operasional |
| Akses Orang Dalam | Tinggi | Penyalahgunaan aset |
Dengan data penilaian yang terstruktur, kita dapat mengambil keputusan lebih cerdas. Kita dapat mengarahkan sumber daya ke area paling rentan, sehingga perlindungan bisnis menjadi lebih efisien dan efektif.
Protect Sensitive Data With Strong Access Controls
Kita harus memastikan setiap data perusahaan hanya diakses pihak berwenang melalui kontrol akses yang kuat. Pengelolaan hak akses yang ketat mengurangi risiko kebocoran informasi dan serangan siber dari luar.
Pendekatan ini mengatur siapa yang boleh melihat, mengubah, atau menghapus data tertentu. Sistem yang terukur membantu menjaga integritas operasional bisnis setiap saat.
Apply Least-Privilege Access
Strategi efektif ialah menerapkan kontrol akses berbasis peran. Prinsip ini memberi karyawan akses yang diperlukan untuk menyelesaikan tugas harian.
Kita perlu meninjau akses secara berkala ketika karyawan berganti posisi, cuti panjang, atau meninggalkan perusahaan. Cabut akses dengan cepat agar akun tidak aktif tidak disalahgunakan.
Kita juga harus memisahkan tugas untuk mengurangi kesalahan manusia dan tindakan curang. Pembagian tanggung jawab sensitif menciptakan pengawasan internal yang lebih kuat.
Secure Employee Accounts With Multi-Factor Authentication
Kata sandi saja tidak cukup untuk melindungi akun bisnis dari ancaman modern. Kita wajib memakai autentikasi multifaktor sebagai lapisan verifikasi tambahan.
Metode ini meminta bukti identitas kedua, seperti kode aplikasi autentikator atau kunci keamanan fisik. Pilih metode yang tahan terhadap serangan phishing untuk melindungi data paling sensitif.
Berikut perbandingan metode keamanan akses untuk meningkatkan perlindungan data:
| Metode Keamanan | Tingkat Keamanan | Kemudahan Penggunaan |
|---|---|---|
| Kata Sandi Saja | Rendah | Tinggi |
| Autentikasi Multifaktor (SMS) | Sedang | Sedang |
| Aplikasi Autentikator | Tinggi | Sedang |
| Kunci Keamanan Fisik | Sangat Tinggi | Rendah |
Logging aktivitas harus diaktifkan untuk mencatat setiap upaya masuk dan perubahan data. Pemantauan log membantu mendeteksi aktivitas mencurigakan lebih awal dan mencegah kerugian besar.
Encrypt Business Data in Storage and Transit
Enkripsi informasi melindungi data saat tersimpan dan saat dikirim. Kami melindungi aset digital, dari laptop karyawan hingga basis data server, dari akses tanpa izin. Standar enkripsi ketat membantu mengurangi risiko kebocoran data.
Untuk data at rest, kami menyarankan standar AES-256. Standar ini melindungi informasi dalam hard drive, layanan cloud, dan cadangan data perusahaan. Untuk data in transit, aktifkan protokol TLS agar komunikasi jaringan tidak disadap.
Enkripsi efektif membutuhkan manajemen kunci kriptografi yang disiplin. Kunci enkripsi penting bagi keamanan sistem, jadi kelola dengan hati-hati. Kami melarang penyimpanan kunci atau kata sandi dalam repositori kode karena mudah dicuri.
“Keamanan siber bukan sekadar tentang teknologi, melainkan tentang membangun budaya perlindungan data yang konsisten di setiap lapisan organisasi.”
Berikut panduan praktis untuk mengelola kunci enkripsi dan menjaga integritas sistem bisnis Anda:
| Aktivitas Kunci | Tindakan Keamanan | Tujuan Utama |
|---|---|---|
| Rotasi Kunci | Dilakukan secara berkala | Mengurangi dampak jika kunci bocor |
| Akses Kunci | Pembatasan ketat (Least Privilege) | Mencegah penyalahgunaan internal |
| Pencadangan Kunci | Disimpan di lokasi terpisah | Menjamin ketersediaan data |
Selain rotasi kunci, manajemen kunci kriptografi mencakup pemantauan akses yang ketat. Hanya personel berwenang yang boleh menggunakan kunci enkripsi tersebut. Dengan memasukkan enkripsi informasi ke alur kerja harian, kita memperkuat bisnis dari ancaman siber modern.
Pastikan semua koneksi antarkantor memakai enkripsi yang kuat. Melalui manajemen kunci kriptografi terpusat dan terukur, perusahaan dapat beroperasi tanpa mencemaskan data tersimpan atau data yang sedang dikirim.
Keep Devices, Software, and Networks Secure
Menjaga keamanan perangkat dan jaringan penting untuk membangun bisnis yang tangguh. Setiap perangkat yang terhubung menjadi titik akses yang perlu dikelola dengan standar keamanan ketat. Kebijakan konsisten membantu mengurangi risiko intrusi.
Install Updates and Security Patches Promptly
Perangkat lunak kedaluwarsa sering menjadi celah bagi peretas untuk menyusup ke sistem. Pasang setiap pembaruan sistem operasi dan aplikasi segera setelah vendor merilisnya. Pembaruan rutin biasanya memperbaiki kerentanan keamanan yang baru ditemukan.
Selain itu, lakukan langkah-langkah berikut untuk menjaga integritas perangkat lunak:
- Mengganti perangkat lunak yang sudah tidak didukung atau tidak lagi menerima pembaruan keamanan.
- Menjadwalkan audit konfigurasi secara berkala untuk memastikan semua pengaturan keamanan tetap optimal.
- Menghapus aplikasi yang tidak lagi digunakan untuk mengurangi luas permukaan serangan.
Protect Endpoints and Business Wi-Fi
Perlindungan titik akhir atau endpoint sangat penting karena banyak karyawan bekerja jarak jauh. Pastikan setiap laptop dan ponsel memiliki antivirus atau antimalware yang selalu aktif. Aktifkan penguncian layar otomatis untuk mencegah akses fisik tanpa izin.
Keamanan Wi-Fi bisnis perlu perhatian agar data tetap terlindungi selama transmisi. Terapkan praktik terbaik berikut:
- Menggunakan VPN yang terenkripsi saat mengakses jaringan publik atau saat bekerja dari luar kantor.
- Melakukan segmentasi jaringan untuk memisahkan lalu lintas data tamu dari data operasional perusahaan yang sensitif.
- Menyusun inventaris perangkat yang diizinkan secara ketat, termasuk perangkat pribadi dalam kebijakan Bring Your Own Device (BYOD).
Setiap perangkat di jaringan perusahaan, baik milik kantor maupun pribadi, harus mematuhi standar keamanan yang sama. Dengan mengawasi setiap titik akses, kita menciptakan tempat kerja yang lebih aman bagi seluruh tim.
Create Reliable Backups and Test Data Recovery
Membangun sistem pencadangan dan pemulihan yang tangguh penting untuk menjaga operasional perusahaan tetap berjalan. Jangan hanya menyimpan satu salinan data; gunakan strategi multi-lokasi. Data di tempat berbeda tetap terlindungi jika lokasi utama mengalami kerusakan fisik.
Pastikan cadangan data terpisah dari jaringan produksi utama. Langkah ini membantu mencegah serangan ransomware yang sering mengenkripsi semua data, termasuk cadangan yang terhubung langsung. Simpan informasi sensitif dalam penyimpanan terenkripsi, meski perangkat diakses pihak tidak berwenang.
Sesuaikan frekuensi pencadangan dan pemulihan dengan kebutuhan operasional dan target waktu pemulihan, atau Recovery Point Objective (RPO). Data sangat dinamis memerlukan pencadangan lebih sering daripada data statis. Langkah ini mengurangi kehilangan data hingga batas terendah yang dapat diterima bisnis saat gangguan terjadi.
Cadangan saja tidak cukup tanpa verifikasi. Cadangan yang belum diuji belum dapat dianggap andal. Lakukan simulasi pemulihan berkala agar data pulih cepat dan akurat saat dibutuhkan.
Pengujian membantu menemukan potensi kegagalan sebelum bencana nyata terjadi. Dengan pencadangan dan pemulihan teruji, Anda melindungi aset digital perusahaan secara maksimal. Kesiapan menjadi kunci menghadapi ancaman siber yang terus berkembang.
Train Employees to Prevent Common Security Mistakes
Edukasi karyawan adalah garis pertahanan pertama untuk menjaga aset digital. Strategi pencegahan kebocoran data harus melibatkan seluruh tim, bukan hanya departemen teknologi informasi.
Setiap karyawan perlu memahami ancaman siber yang sering muncul di tempat kerja modern. Pemahaman yang tepat membantu mengurangi risiko kesalahan manusia yang dapat dimanfaatkan pihak tidak bertanggung jawab.
Materi pelatihan kami mencakup aspek penting untuk menjaga keamanan sistem perusahaan. Berikut poin utama yang harus dipahami setiap staf:
- Waspada terhadap serangan phishing dan tautan mencurigakan.
- Prosedur aman saat menghadapi permintaan kata sandi yang tidak wajar.
- Mengenali taktik rekayasa sosial yang sering menargetkan karyawan.
- Praktik terbaik keamanan perangkat dan risiko berbagi layar saat rapat daring.
- Bahaya menggunakan Wi-Fi publik tanpa perlindungan VPN.
Kami menyarankan simulasi phishing secara berkala untuk menguji kesiapan tim. Latihan pelaporan membantu mengukur kecepatan staf dalam mengenali ancaman dan mengambil tindakan yang benar.
Perusahaan perlu membangun budaya pelaporan tanpa menyalahkan. Saat karyawan merasa aman melaporkan insiden, termasuk alarm palsu, celah keamanan dapat ditemukan lebih awal. Pendekatan ini mendukung pencegahan kebocoran data yang menyeluruh dan berkelanjutan di tempat kerja.
Monitor Systems for Suspicious Activity
Pemantauan aktif membantu mendeteksi ancaman keamanan sebelum berkembang menjadi bencana. Serangan siber sering dimulai dari aktivitas kecil yang tampak aman, tetapi menandakan penyusupan.
Kumpulkan log secara konsisten, termasuk catatan login, perubahan izin akses, aktivitas basis data, tindakan administrator, dan transfer file dalam jumlah besar. Pengumpulan data yang komprehensif membantu kita melacak jejak penyerang secara akurat.
Lokasi login asing atau waktu akses tidak biasa dapat menandakan akun yang disusupi. Saat sistem menemukan kejanggalan, segera lakukan verifikasi melalui autentikasi multifaktor. Langkah ini memastikan hanya pengguna sah mengakses sistem sensitif.
Gunakan peringatan otomatis agar tim keamanan segera merespons ancaman. Tinjau log secara berkala dan simpan data sesuai kebutuhan standar kepatuhan. Jika ada aktivitas mencurigakan, segera eskalasi kepada pihak bertanggung jawab untuk mengurangi dampaknya.
Berikut ringkasan elemen penting dalam pemantauan sistem:
| Jenis Log | Tujuan Pemantauan | Tindakan Mitigasi |
|---|---|---|
| Log Login | Mendeteksi akses ilegal | Aktifkan autentikasi multifaktor |
| Perubahan Izin | Mencegah eskalasi hak akses | Audit hak akses berkala |
| Aktivitas Admin | Memantau konfigurasi sistem | Peringatan otomatis |
| Transfer File | Mencegah pencurian data | Blokir akses mencurigakan |
Prepare an Incident Response Plan Before a Breach
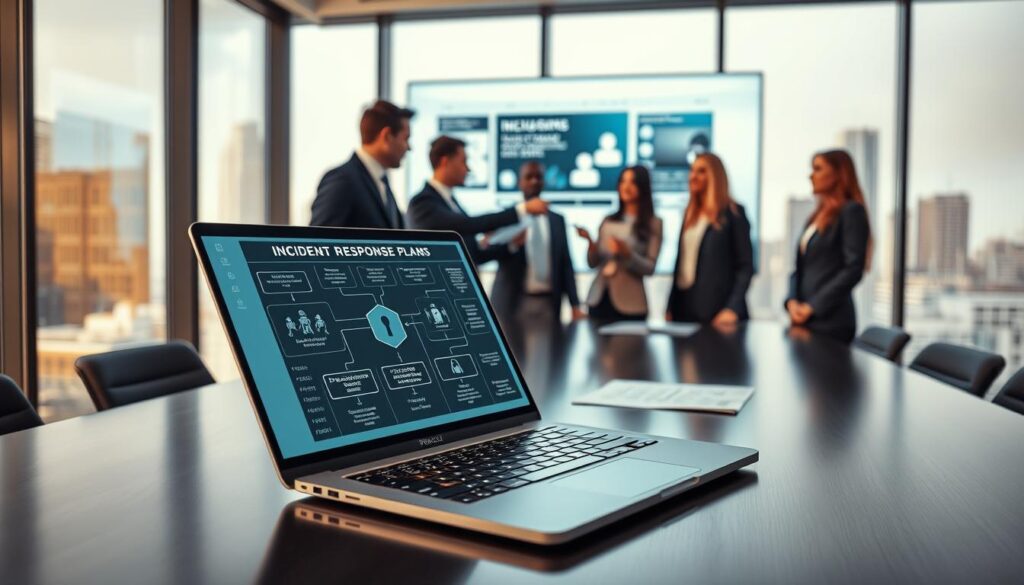
Kesiapan menghadapi krisis siber harus dibangun sebelum ancaman nyata muncul. Rencana terstruktur membantu tim mengambil keputusan dengan tenang saat situasi kacau. Pelajari lebih lanjut mengenai langkah praktis memperkuat keamanan siber bersama untuk memperkuat pertahanan organisasi.
Define Response Roles and Escalation Steps
Langkah pertama ialah menetapkan tanggung jawab jelas bagi setiap anggota tim. Peran dapat mencakup pimpinan perusahaan, tim IT, staf keamanan, departemen legal, dan tim komunikasi publik.
Setiap orang harus memahami kapan bertindak dan kepada siapa melapor. Eskalasi yang tepat mencegah insiden kecil berubah menjadi bencana besar yang melumpuhkan seluruh operasional bisnis.
| Peran | Tanggung Jawab Utama | Prioritas |
|---|---|---|
| Tim IT | Isolasi sistem dan pemulihan data | Tinggi |
| Legal | Kepatuhan hukum dan privasi | Sedang |
| Komunikasi | Pemberitahuan pihak terdampak | Tinggi |
| Manajemen | Pengambilan keputusan strategis | Tinggi |
Document Reporting and Recovery Procedures
Dokumentasi prosedur yang lengkap menjadi aset penting saat kebocoran data terjadi. Catat langkah teknis, dari mengisolasi perangkat terinfeksi sampai menjaga integritas bukti digital untuk investigasi.
Buat panduan jelas untuk memberi tahu pihak terdampak dan memulihkan layanan secara bertahap. Evaluasi pascainsiden wajib dilakukan untuk menemukan celah yang perlu diperbaiki pada masa depan.
Uji rencana ini setidaknya satu kali setiap tahun. Gunakan skenario realistis, seperti serangan ransomware atau kegagalan sistem kritis, agar tim siap menghadapi tantangan nyata.
Align Data Protection With Business and Privacy Requirements
Kami menyelaraskan perlindungan data dengan kebutuhan bisnis melalui pendekatan yang terstruktur dan disiplin. Perlindungan data bukan hanya masalah teknis, tetapi kewajiban strategis bagi operasional, kontrak pelanggan, dan privasi. Dengan menerapkan kepatuhan ISO 27001, organisasi membangun kerangka kerja kuat untuk mengelola risiko informasi secara sistematis.
Setiap bisnis harus menerapkan prinsip minimisasi data dan hanya mengumpulkan informasi yang diperlukan untuk operasional. Retensi data harus sesuai kebutuhan, lalu data dihapus dengan aman setelah masa simpannya berakhir. Langkah ini mendukung pencegahan kebocoran data akibat penumpukan informasi yang tidak perlu.
Kita perlu mendokumentasikan setiap aspek pengelolaan data secara transparan. Catat jenis data, tujuan pemrosesan, lokasi penyimpanan, pihak penerima, dan periode retensi yang ditetapkan. Amankan dokumen fisik karena akses informasi pribadi harus dikendalikan di ruang digital dan kantor.
Kegagalan memenuhi kewajiban perlindungan data dapat menimbulkan risiko hukum dan finansial yang berat. Regulasi global seperti GDPR, POPI Act, dan California Consumer Privacy Act memberi sanksi tegas bagi perusahaan lalai. Karena itu, integrasi kebijakan privasi dan operasional harian menjadi fondasi bisnis yang tangguh dan terpercaya.
| Aspek Kepatuhan | Tujuan Utama | Dampak Bisnis |
|---|---|---|
| ISO 27001 | Manajemen Risiko | Kepercayaan Klien |
| GDPR/Privasi | Hak Subjek Data | Menghindari Denda |
| Retensi Data | Efisiensi Penyimpanan | Keamanan Informasi |
| Kontrol Akses | Pencegahan Kebocoran | Integritas Data |
Conclusion
Keamanan data bukan hanya satu produk atau teknologi. Kita perlu membangun perlindungan berlapis untuk menjaga aset berharga perusahaan.
Prioritas utama meliputi penilaian risiko, kontrol akses, enkripsi, dan pembaruan sistem rutin. Pencadangan teruji, pelatihan staf, pemantauan aktif, serta rencana respons insiden menjadi fondasi pertahanan.
Biaya rata-rata global akibat kebocoran data kini mencapai 4,88 juta dolar. Angka ini menunjukkan bahwa pencegahan lebih efisien daripada menanggung kerugian setelah serangan.
Kita harus memulai perlindungan dari risiko paling kritis saat ini. Tetapkan pemilik tindakan untuk setiap prosedur keamanan data agar tanggung jawab tetap jelas.
Tinjau sistem secara berkala agar perlindungan berkembang seiring pertumbuhan bisnis. Kendalikan keamanan data untuk menjaga kepercayaan pelanggan dan kelangsungan operasional jangka panjang.